LDAP
استيراد المستخدمين والمجموعات من الدليل المؤسسي. تُضبط عملية الاتصال واختيار الفروع والجدولة في صفحة LDAP المستقلة.
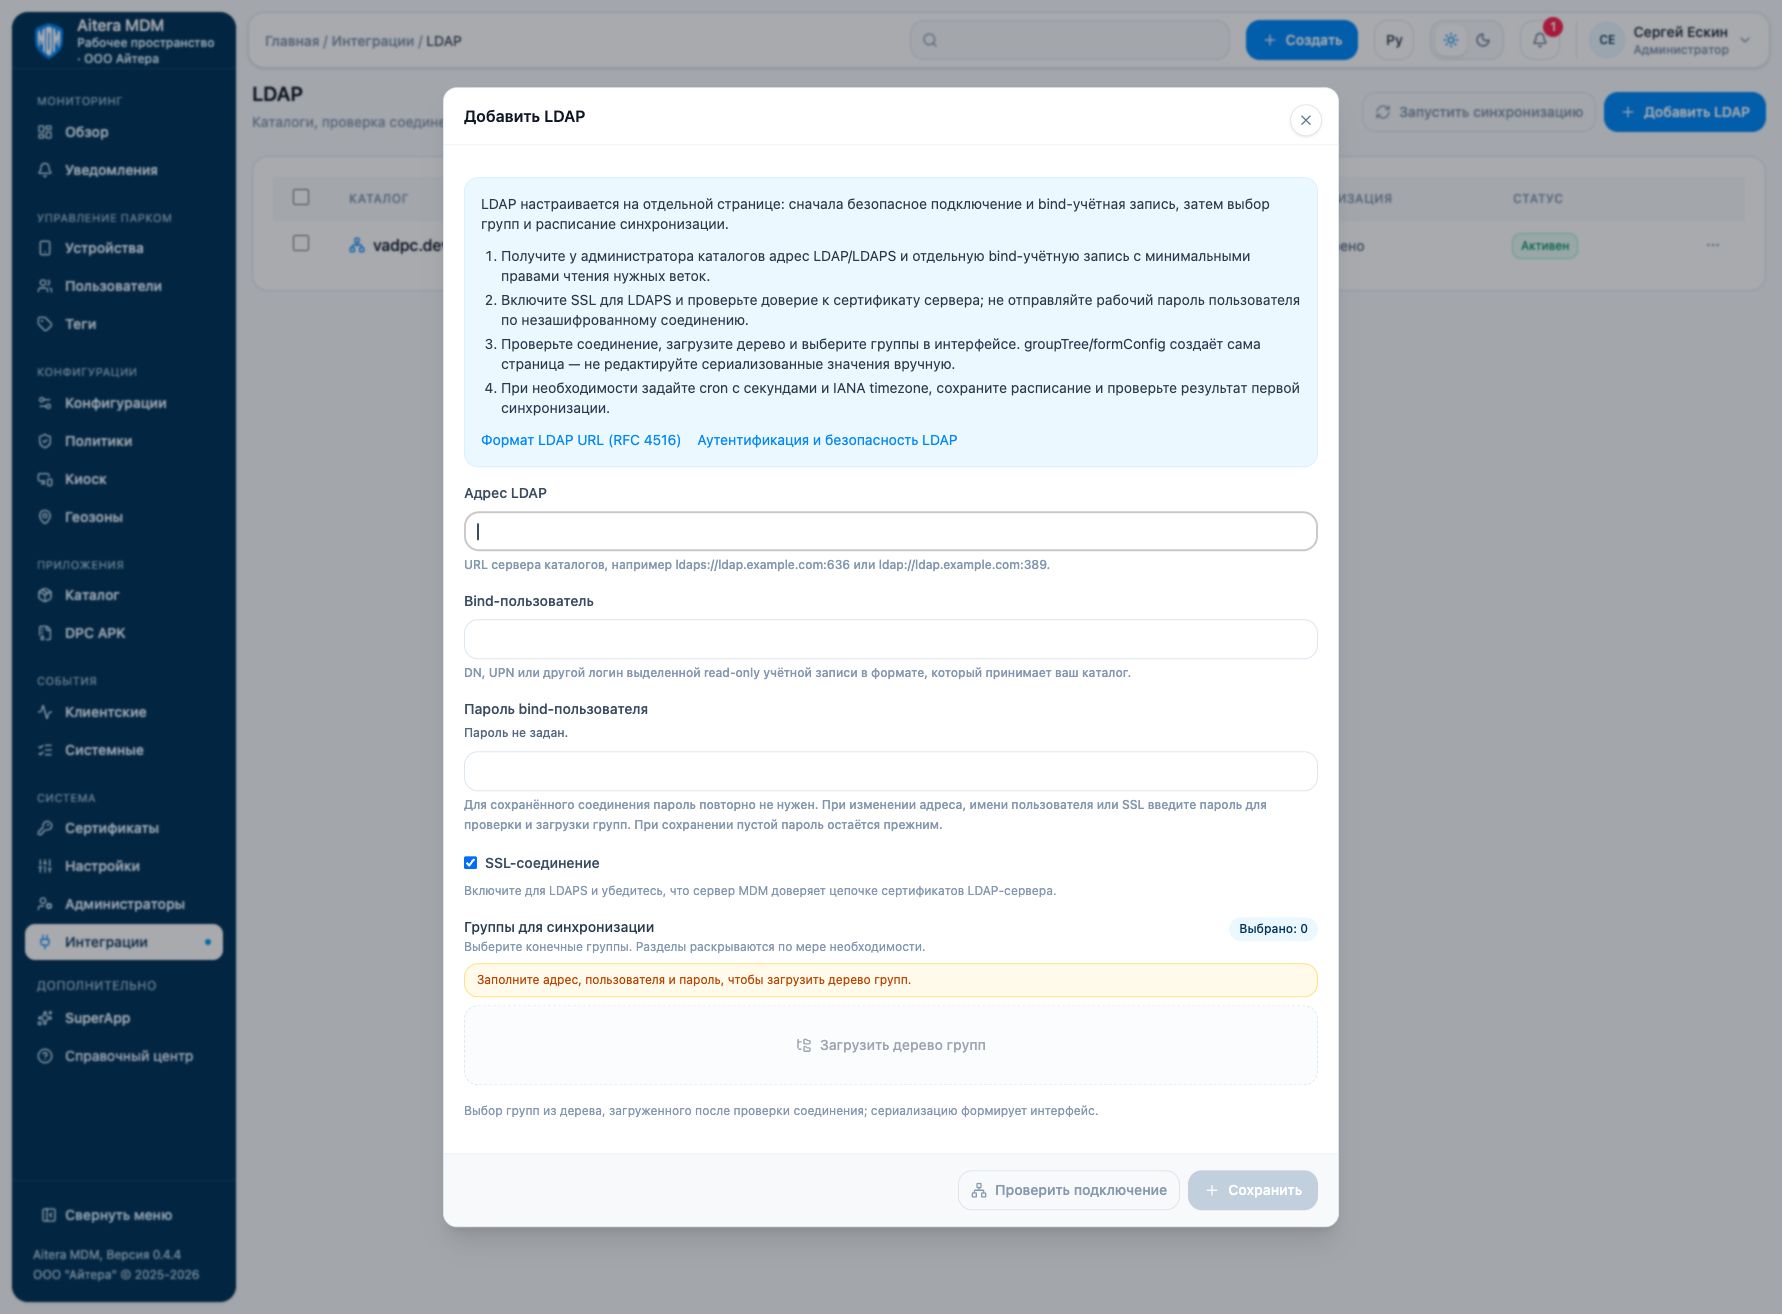
افتح Integrations → LDAP → إدارة LDAP. تتوفر معلمات الاتصال أيضًا في بطاقة التكامل.
التحضير
- احصل من مسؤول الأدلة على عنوان LDAP/LDAPS وعلى حساب bind مخصص بأقل صلاحيات قراءة للفروع المطلوبة.
- فعّل SSL لـ LDAPS وتحقق من الثقة بشهادة الخادم؛ ولا ترسل كلمة مرور مستخدم فعلي عبر اتصال غير مشفّر.
- تحقق من الاتصال وحمّل الشجرة واختر المجموعات في الواجهة. تنشئ الصفحة نفسها groupTree/formConfig — لا تعدّل القيم المسلسلة يدويًا.
- عند الحاجة، حدّد تعبير cron بالثواني ومنطقة IANA timezone، واحفظ الجدولة وتحقق من نتيجة أول مزامنة.
المعلمات
| الحقل | النوع | الغرض وقواعد التعبئة |
|---|---|---|
| عنوان LDAP | إعداد | عنوان URL لخادم الأدلة، مثل ldaps://ldap.example.com:636 أو ldap://ldap.example.com:389. |
| مستخدم Bind | إعداد | DN أو UPN أو اسم دخول آخر لحساب مخصص للقراءة فقط (read-only) بالصيغة التي يقبلها دليلكم. |
| كلمة مرور مستخدم Bind | سر | كلمة مرور الحساب المخصص لقراءة الدليل؛ أرسلها عبر اتصال آمن فقط. |
| اتصال SSL | إعداد | فعّله لـ LDAPS وتأكد من أن خادم MDM يثق بسلسلة شهادات خادم LDAP. |
| المجموعات المراد مزامنتها | تنشئه الواجهة | اختيار المجموعات من الشجرة المحمّلة بعد التحقق من الاتصال؛ وتنشئ الواجهة التسلسل. |
| جدول cron | إعداد | تعبير cron للمجدوِل بالثواني بصيغة مجدوِل MDM؛ استخدم الخيارات الجاهزة في الصفحة أو تعبيرًا تم التحقق منه. |
| المنطقة الزمنية | إعداد | IANA timezone للجدولة، مثل Europe/Chisinau. |
| إعدادات النموذج | تنشئه الواجهة | حالة نموذج LDAP الداخلية المسلسلة. تنشئها الواجهة وليست مخصصة للإدخال اليدوي. |
الحفظ والتعديل
املأ المعلمات وانقر «حفظ». عند إعادة الفتح لا تُعرض الأسرار: مؤشر وجود السر ليس قيمته. الحقل الفارغ لسر موجود يحتفظ بالقيمة السابقة؛ والقيمة الجديدة تستبدلها. بعد التعديل تحقق من الاتصال من جديد.
التحقق من النتيجة
- تحقق من اتصال bind وحمّل شجرة المجموعات.
- اختر المجموعات المطلوبة فقط واحفظ الجدولة مع المنطقة الزمنية.
- بعد المزامنة تحقق من محتوى المجموعات والمستخدمين في MDM؛ فنجاح bind لا يعني اكتمال الاستيراد.
تعني الحالة «Configured» أن الإعدادات محفوظة. قيّم نتيجة فحص الاتصال ونتيجة العملية المستهدفة كلًّا على حدة. تتوفر تفاصيل الفحص في بطاقة الاتصال.
القيود والتبعيات
يمكن إضافة مستخدمي LDAP إلى مجموعات MDM العادية واستبعادهم منها. يُغيَّر محتوى مجموعة LDAP المتزامنة في الدليل المصدر ثم تُجرى المزامنة. تنشئ الواجهة groupTree وformConfig. كلمة المرور الفارغة في اتصال محفوظ تُبقي السابقة؛ وعند تغيير العنوان أو المستخدم أو SSL يطلب النموذج كلمة المرور للتحقق وتحميل الشجرة.
عند عدم العمل
| العرض | ما يجب فحصه |
|---|---|
| فشل bind | تحقق من العنوان وصيغة DN/UPN وكلمة المرور وصلاحيات القراءة. |
| تعذّر اتصال LDAPS | تحقق من المنفذ وTLS وثقة خادم MDM بسلسلة شهادات الدليل. |
| الشجرة فارغة / لا توجد المجموعة المطلوبة | تحقق من صلاحيات حساب bind وإتاحة الفروع ونطاق الاستعلام. |
| يبدأ الاستيراد في وقت غير مناسب | تحقق من cron بالثواني ومن IANA timezone، بما في ذلك تغيّر التوقيت. |