LDAP
Импорт пользователей и групп из корпоративного каталога. Подключение, выбор веток и расписание настраиваются на отдельной странице LDAP.
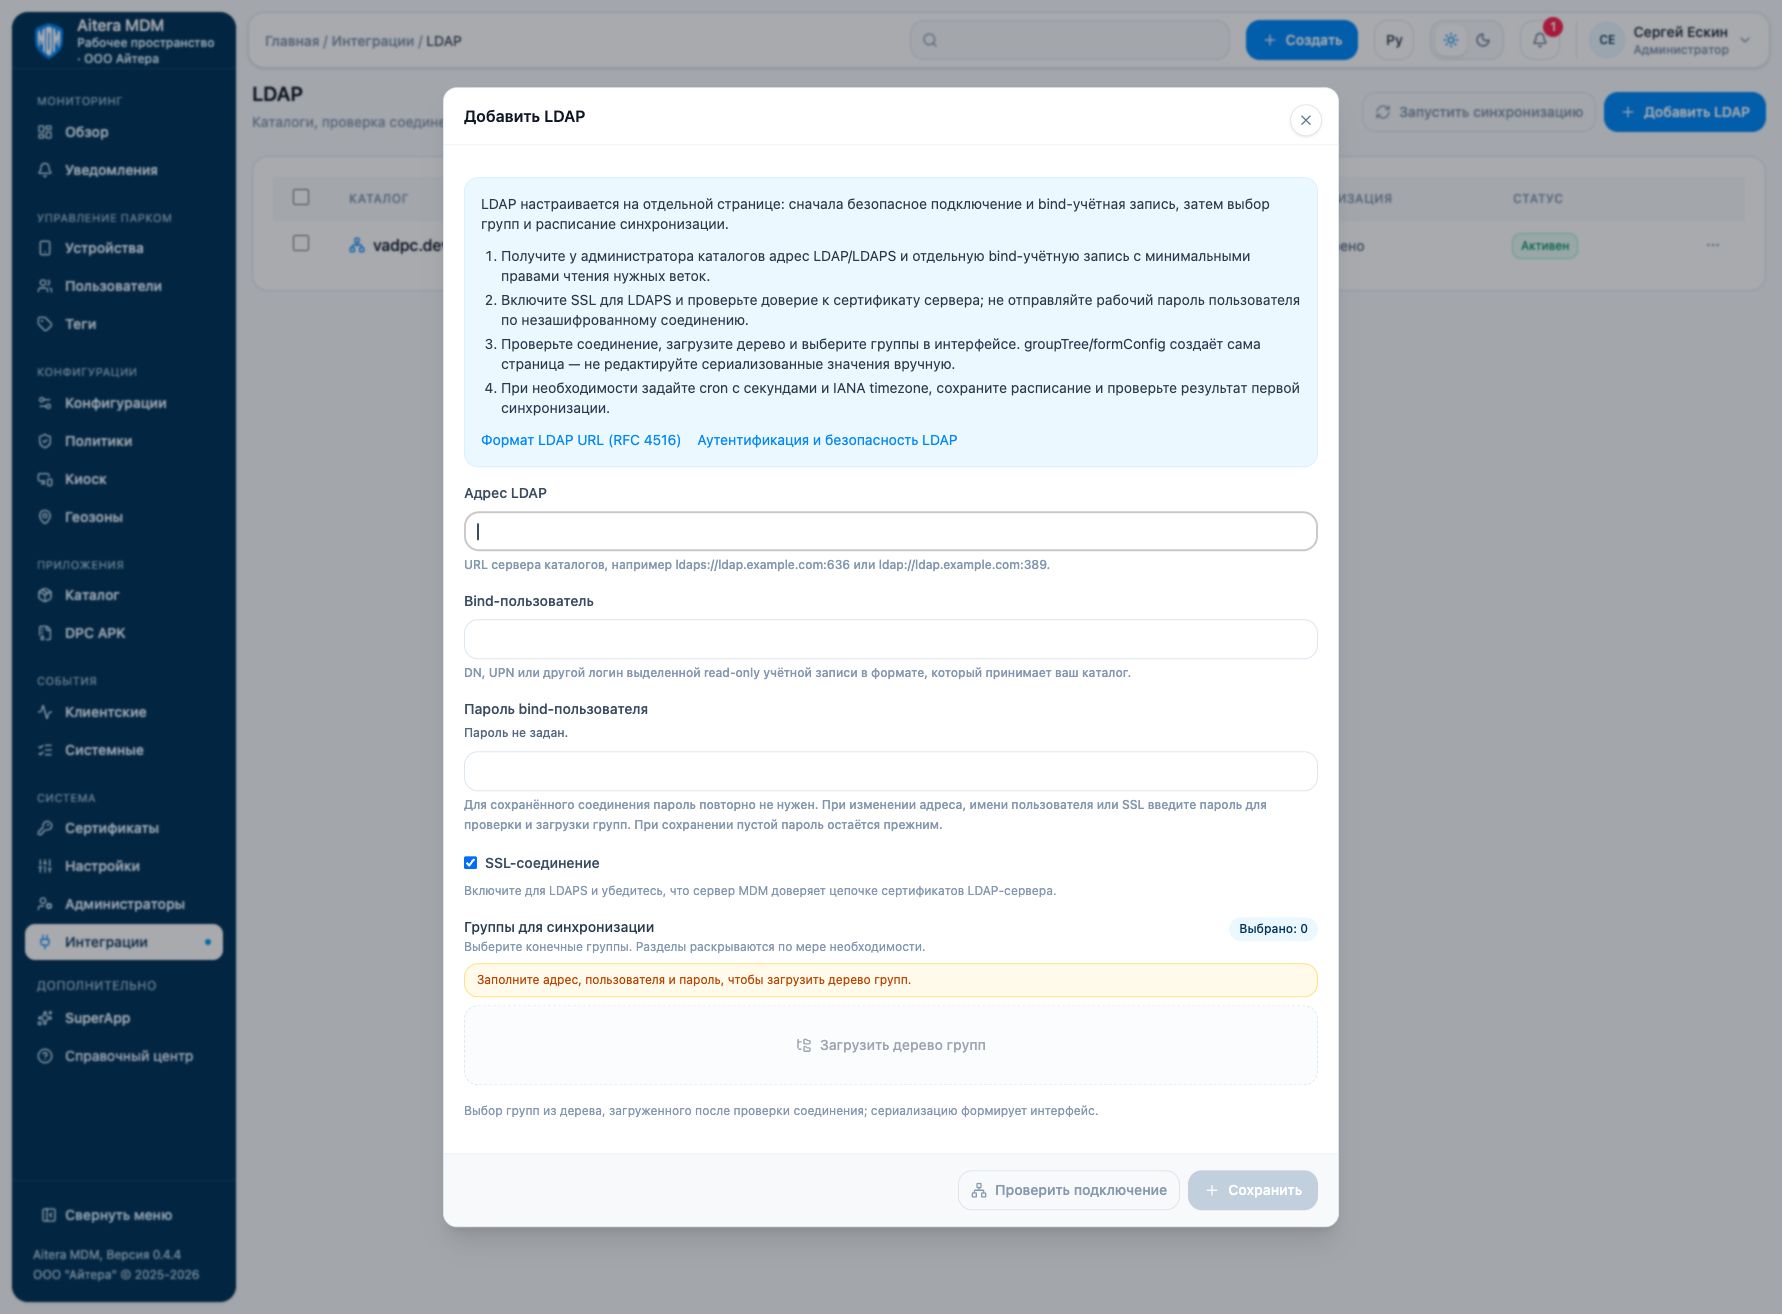
Откройте Интеграции → LDAP → Управление LDAP. Параметры подключения также доступны на карточке интеграции.
Подготовка
- Получите у администратора каталогов адрес LDAP/LDAPS и отдельную bind-учётную запись с минимальными правами чтения нужных веток.
- Включите SSL для LDAPS и проверьте доверие к сертификату сервера; не отправляйте рабочий пароль пользователя по незашифрованному соединению.
- Проверьте соединение, загрузите дерево и выберите группы в интерфейсе. groupTree/formConfig создаёт сама страница — не редактируйте сериализованные значения вручную.
- При необходимости задайте cron с секундами и IANA timezone, сохраните расписание и проверьте результат первой синхронизации.
Параметры
| Поле | Вид | Назначение и правила заполнения |
|---|---|---|
| Адрес LDAP | Настройка | URL сервера каталогов, например ldaps://ldap.example.com:636 или ldap://ldap.example.com:389. |
| Bind-пользователь | Настройка | DN, UPN или другой логин выделенной read-only учётной записи в формате, который принимает ваш каталог. |
| Пароль bind-пользователя | Секрет | Пароль выделенной учётной записи чтения каталога; передавайте только по защищённому соединению. |
| SSL-соединение | Настройка | Включите для LDAPS и убедитесь, что сервер MDM доверяет цепочке сертификатов LDAP-сервера. |
| Группы для синхронизации | Формирует интерфейс | Выбор групп из дерева, загруженного после проверки соединения; сериализацию формирует интерфейс. |
| Расписание cron | Настройка | Cron-выражение планировщика с секундами в формате планировщика MDM; используйте готовые варианты страницы или проверенное выражение. |
| Часовой пояс | Настройка | IANA timezone расписания, например Europe/Chisinau. |
| Конфигурация формы | Формирует интерфейс | Внутреннее сериализованное состояние LDAP-формы. Создаётся интерфейсом и не предназначено для ручного ввода. |
Сохранение и изменение
Заполните параметры и нажмите «Сохранить». При повторном открытии секреты не показываются: индикатор наличия секрета не является его значением. Пустое поле существующего секрета сохраняет прежнее значение; новое значение заменяет его. После изменения проверьте подключение заново.
Проверка результата
- Проверьте bind-подключение и загрузите дерево групп.
- Выберите только нужные группы и сохраните расписание с часовым поясом.
- После синхронизации проверьте состав групп и пользователей в MDM; успешный bind ещё не означает завершённый импорт.
Статус «Настроено» означает сохранённые настройки. Результат проверки соединения и результат целевой операции оценивайте отдельно. Подробности проверки доступны в карточке подключения.
Ограничения и зависимости
Пользователей LDAP можно включать в обычные группы MDM и исключать из них. Состав синхронизируемой LDAP-группы меняют в исходном каталоге, затем синхронизируют. groupTree и formConfig формирует интерфейс. Пустой пароль в сохранённом соединении сохраняет прежний; при смене адреса, пользователя или SSL форма требует пароль для проверки и загрузки дерева.
Если не работает
| Симптом | Что проверить |
|---|---|
| Не проходит bind | Проверьте адрес, формат DN/UPN, пароль и права чтения. |
| LDAPS не соединяется | Проверьте порт, TLS и доверие сервера MDM к цепочке сертификатов каталога. |
| Дерево пустое / нет нужной группы | Проверьте права bind-аккаунта, доступность веток и область выборки. |
| Импорт запускается не в нужное время | Проверьте cron с секундами и IANA timezone, включая переходы времени. |