Webhook
Отправка событий MDM в принимающую систему. До подключения согласуйте с владельцем получателя формат события и проверку подлинности.
Откройте Интеграции → Добавить интеграцию → Webhook. Для уже установленного подключения используйте Настроить.
Подготовка
- Создайте в принимающей системе отдельный HTTPS endpoint для событий MDM и определите допустимые методы, заголовки и ответы.
- Сгенерируйте случайный общий секрет на стороне получателя и настройте там проверку подписи/секрета в соответствии с контрактом интеграции.
- Добавьте только необходимые несекретные заголовки как JSON-объект. Секреты храните в отдельном поле secret.
- Проверьте тестовое событие, код ответа, защиту от повторной доставки и журналы обеих систем.
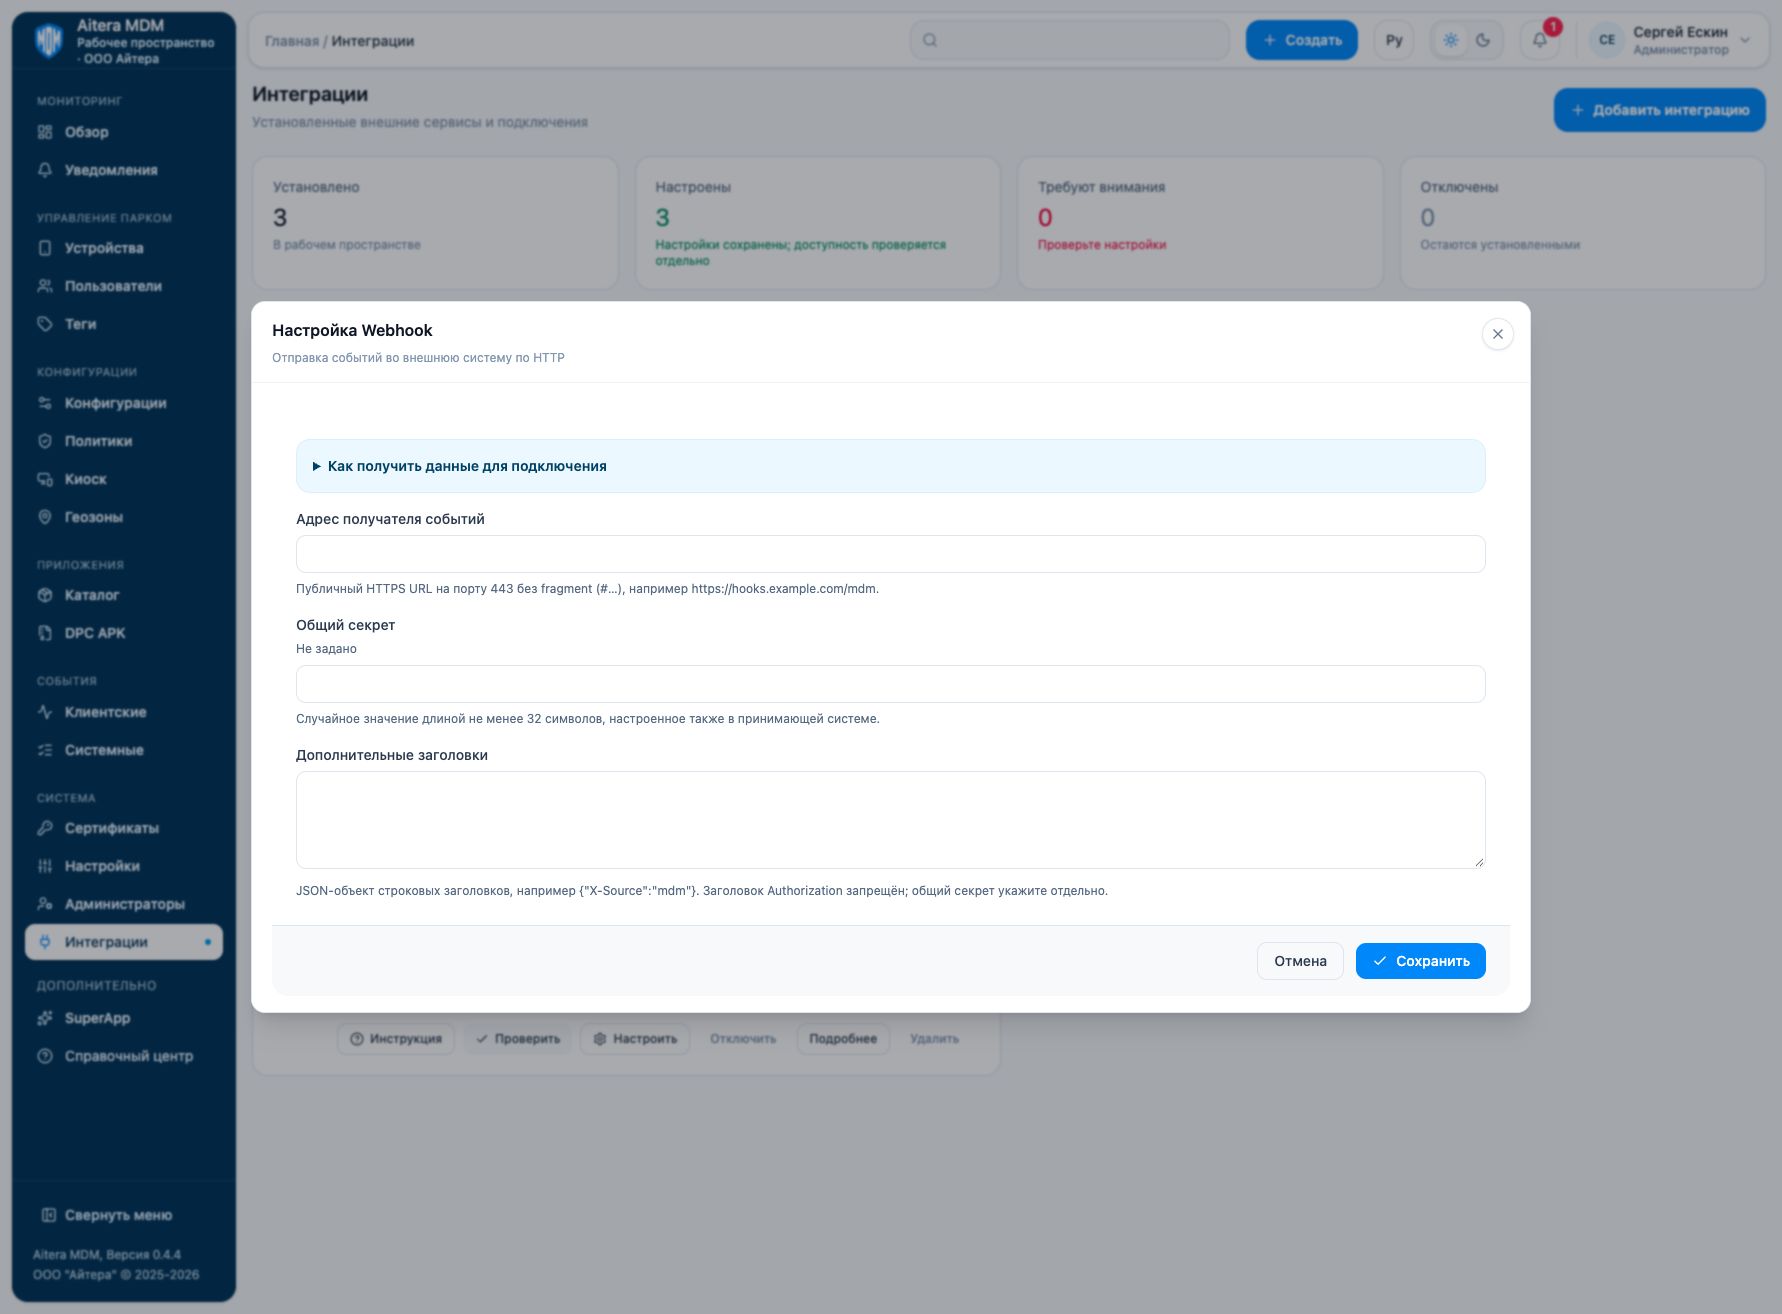
Параметры
| Поле | Вид | Назначение и правила заполнения |
|---|---|---|
| Адрес получателя событий | Настройка | Публичный HTTPS URL на порту 443 без fragment (#…), например https://hooks.example.com/mdm. |
| Дополнительные заголовки | Настройка | JSON-объект строковых заголовков, например {“X-Source”:“mdm”}. Заголовок Authorization запрещён; общий секрет укажите отдельно. |
| Общий секрет | Секрет | Случайное значение длиной не менее 32 символов, настроенное также в принимающей системе. |
Сохранение и изменение
Заполните параметры и нажмите «Сохранить». При повторном открытии секреты не показываются: индикатор наличия секрета не является его значением. Пустое поле существующего секрета сохраняет прежнее значение; новое значение заменяет его. После изменения проверьте подключение заново.
Тип Webhook доступен в полном каталоге интеграций.
Проверка результата
- Подготовьте доступный серверу MDM публичный HTTPS endpoint.
- Настройте общий секрет с обеих сторон; добавьте только необходимые строковые заголовки.
- Проверьте подключение и разрешённое тестовое событие; в журнале получателя подтвердите приём и обработку события.
Статус «Настроено» означает сохранённые настройки. Результат проверки соединения и результат целевой операции оценивайте отдельно. Подробности проверки доступны в карточке подключения.
Ограничения и зависимости
Секрет должен содержать не менее 32 символов. Схему подписи, название заголовка, повторные попытки и гарантии доставки нельзя выводить из формы: их нужно согласовать по контракту вашего backend. На стороне получателя учитывайте повторные события и проверяйте подлинность запроса.
Если не работает
| Симптом | Что проверить |
|---|---|
| Форма отвергает URL | Проверьте HTTPS, порт 443, отсутствие fragment и публичный адрес. |
| Форма отвергает headers | Значение должно быть JSON-объектом строк; Authorization нельзя задавать в этом поле. |
| Получатель отклоняет событие | Сопоставьте секрет, контракт подписи, формат тела и ответ endpoint. |
| HTTP-успех есть, бизнес-действия нет | Проверьте обработчик получателя: приём HTTP и успешная обработка — разные этапы. |