Webhook
Envoi des événements MDM vers un système récepteur. Avant la connexion, convenez avec le propriétaire du récepteur du format de l’événement et de la vérification d’authenticité.
Ouvrez Integrations → Ajouter une intégration → Webhook. Pour une connexion déjà installée, utilisez Configurer.
Préparation
- Créez dans le système récepteur un endpoint HTTPS dédié aux événements MDM et définissez les méthodes, en-têtes et réponses admis.
- Générez un secret partagé aléatoire côté récepteur et configurez-y la vérification de la signature/du secret conformément au contrat d’intégration.
- Ajoutez uniquement les en-têtes nécessaires et non secrets, sous forme d’objet JSON. Conservez les secrets dans le champ distinct secret.
- Vérifiez un événement de test, le code de réponse, la protection contre la relivraison et les journaux des deux systèmes.
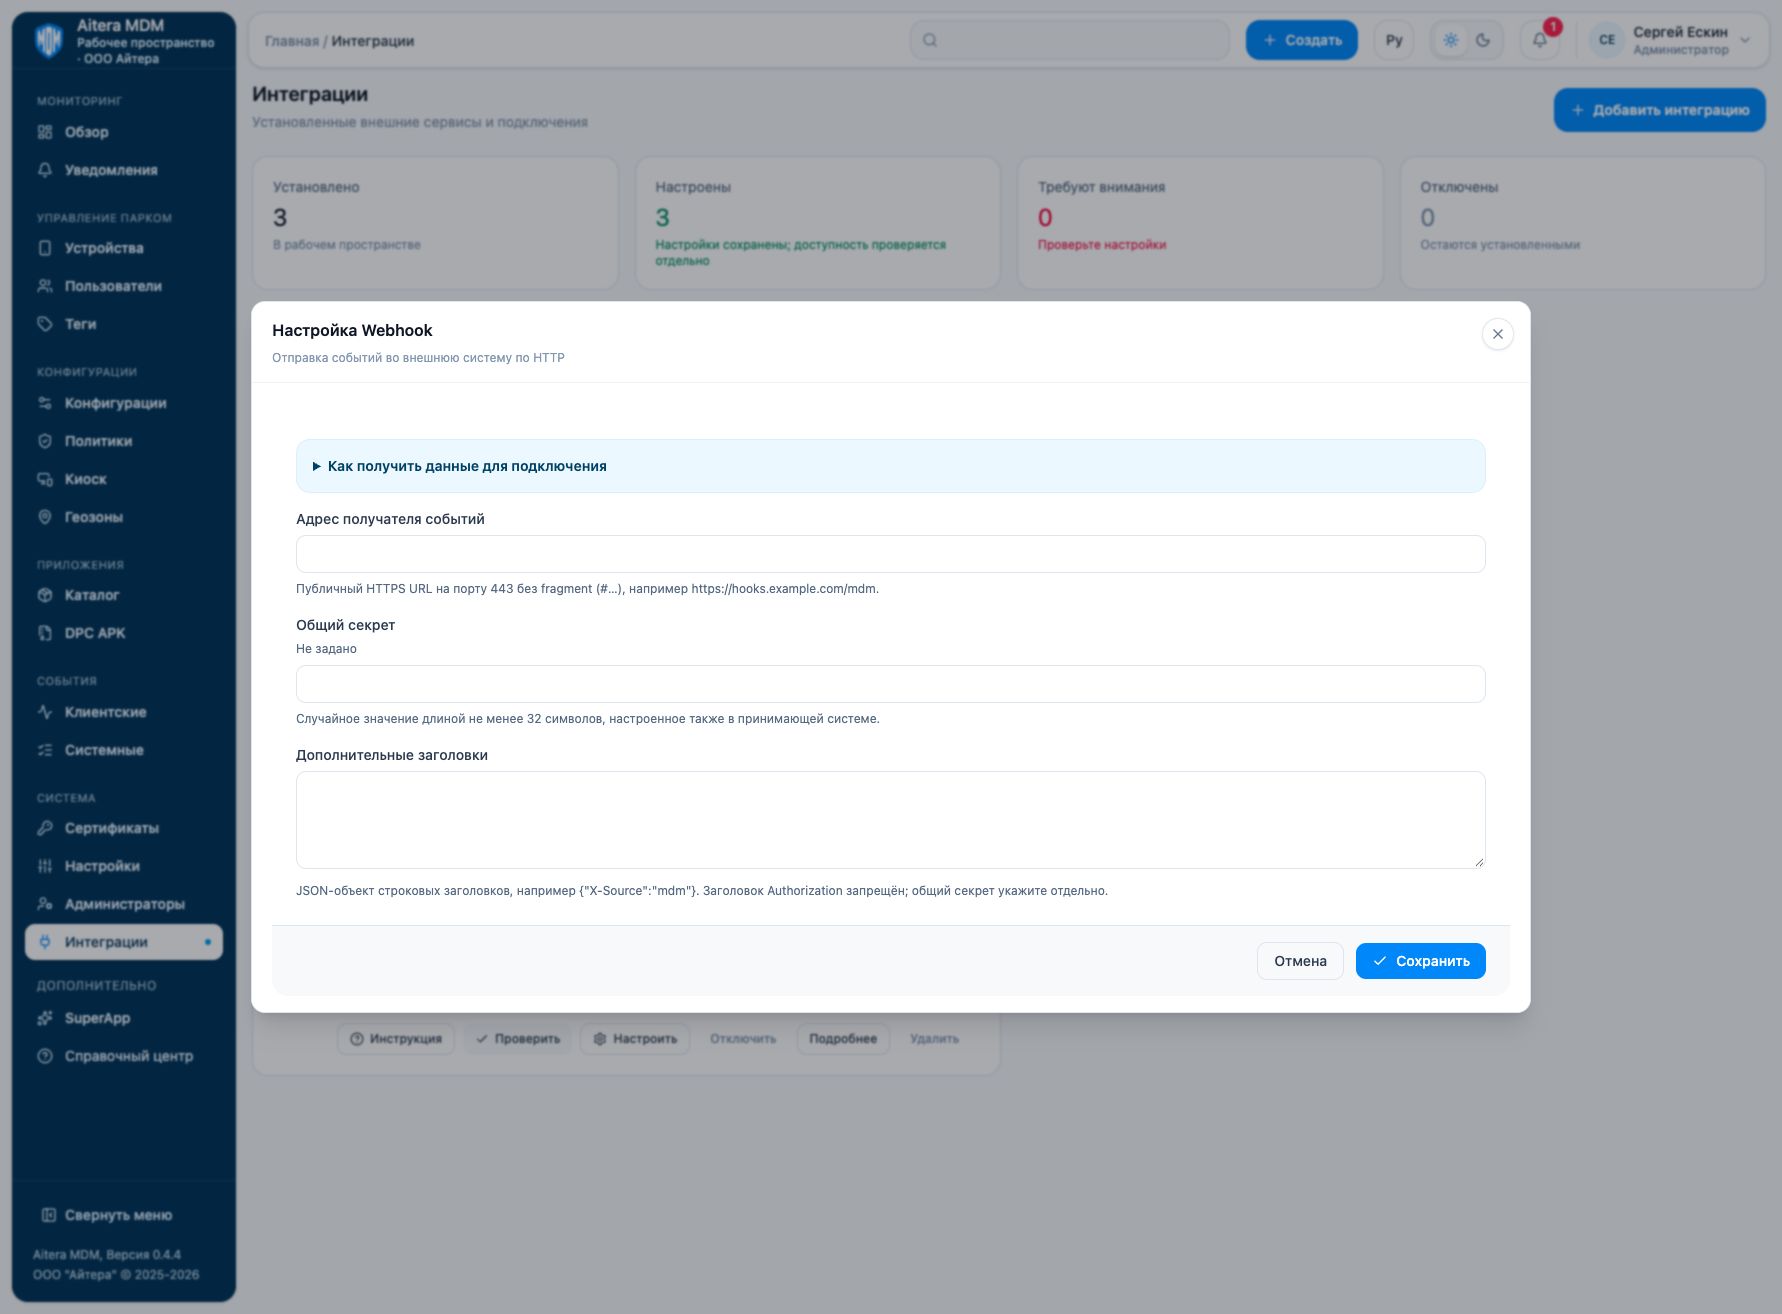
Paramètres
| Champ | Type | Rôle et règles de saisie |
|---|---|---|
| Adresse du récepteur d’événements | Paramètre | URL HTTPS publique sur le port 443, sans fragment (#…), par exemple https://hooks.example.com/mdm. |
| En-têtes supplémentaires | Paramètre | Objet JSON d’en-têtes de type chaîne, par exemple {“X-Source”:“mdm”}. L’en-tête Authorization est interdit ; indiquez le secret partagé séparément. |
| Secret partagé | Secret | Valeur aléatoire d’au moins 32 caractères, également configurée dans le système récepteur. |
Enregistrement et modification
Renseignez les paramètres et cliquez sur « Save ». À la réouverture, les secrets ne sont pas affichés : l’indicateur de présence d’un secret n’est pas sa valeur. Un champ vide pour un secret existant conserve l’ancienne valeur ; une nouvelle valeur la remplace. Après toute modification, testez de nouveau la connexion.
Le type Webhook est disponible dans le catalogue complet des intégrations.
Vérification du résultat
- Préparez un endpoint HTTPS public accessible depuis le serveur MDM.
- Configurez le secret partagé des deux côtés ; n’ajoutez que les en-têtes de type chaîne nécessaires.
- Testez la connexion et un événement de test autorisé ; dans le journal du récepteur, confirmez la réception et le traitement de l’événement.
Le statut « Configured » signifie que les paramètres sont enregistrés. Évaluez séparément le résultat du test de connexion et celui de l’opération cible. Les détails de la vérification sont disponibles dans la fiche de la connexion.
Restrictions et dépendances
Le secret doit contenir au moins 32 caractères. Le schéma de signature, le nom de l’en-tête, les nouvelles tentatives et les garanties de livraison ne peuvent pas être déduits du formulaire : ils doivent être convenus selon le contrat de votre backend. Côté récepteur, tenez compte des événements répétés et vérifiez l’authenticité de la requête.
En cas de dysfonctionnement
| Symptôme | Que vérifier |
|---|---|
| Le formulaire rejette l’URL | Vérifiez HTTPS, le port 443, l’absence de fragment et l’adresse publique. |
| Le formulaire rejette les headers | La valeur doit être un objet JSON de chaînes ; Authorization ne peut pas être défini dans ce champ. |
| Le récepteur rejette l’événement | Comparez le secret, le contrat de signature, le format du corps et la réponse de l’endpoint. |
| Succès HTTP, mais aucune action métier | Vérifiez le gestionnaire du récepteur : la réception HTTP et le traitement réussi sont deux étapes distinctes. |